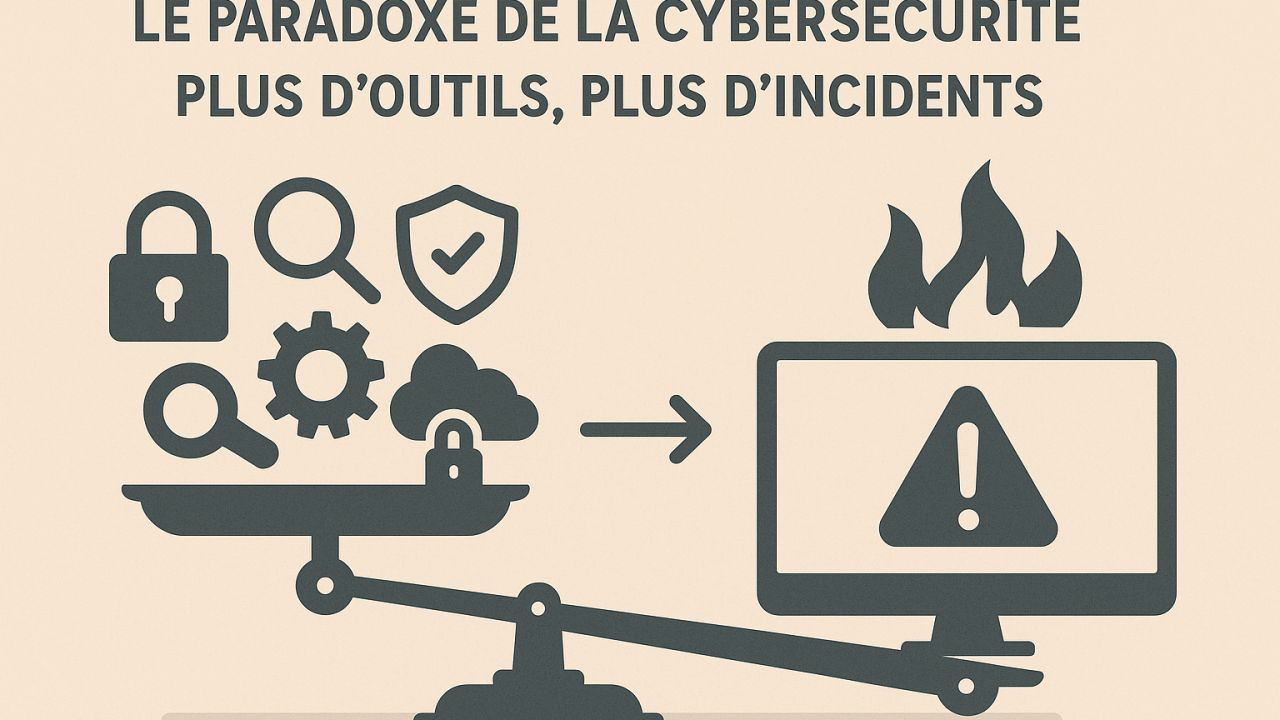
Malgré des investissements records, les incidents de confidentialité et de sécurité continuent d'augmenter. Fort de plus de 200 audits/analyses réalisés en entreprise en cours de carrière, je constate que le problème est avant tout structurel plutôt que technique.
Le piège de la "solutionnite technologique"
L'erreur courante consiste à croire qu'empiler des outils suffit à sécuriser un système d'information. Cette approche fragmentée crée souvent plus de complexité sans véritablement améliorer la posture de sécurité de l'entreprise.
Le rapport annuel 2024-2025 du CST révèle l’ampleur des enjeux en cybersécurité :
- 2 561 cyberincidents traités (1 155 au gouvernement, 1 406 dans les infrastructures essentielles)
- 336 alertes rançongiciels envoyées, évitant jusqu’à 148 attaques et 18 M$ de pertes
- 1 371 évaluations de risques dans la chaîne d’approvisionnement
👉 Un constat clair : la menace s’intensifie, et seule une approche structurée et proactive permet de renforcer la résilience numérique.
L'absence de vision globale : le véritable talon d'Achille
Les environnements vulnérables souffrent avant tout d'un manque de vision d'ensemble. Sans cartographie claire du SI (Écosystème/Système d’informatio), sans processus définis et sans gouvernance structurée, même les outils les plus performants ne sont que des "rustines temporaires".
Le cadre réglementaire comme levier de structuration
Les lois, normes et conventions offrent une réponse concrète en imposant une approche systémique : analyse des risques, amélioration continue et intégration de la dimension organisationnelle. Il s'agit d'un investissement dans la durabilité plutôt que dans la simple réactivité.
Le DevSecOps : un changement de paradigme nécessaire
L'intégration de la sécurité dès la conception ("security by design"), et non plus en fin de chaîne, représente une transformation fondamentale. Le DevSecOps (Développement, Sécurité, Opérations) exige une évolution culturelle profonde qui dépasse largement le cadre technique.
Vers une création de valeur stratégique
Cette approche holistique combinant gouvernance, culture, processus et technologie constitue la seule voie viable pour transformer la cybersécurité d'un centre de coût en créateur de valeur stratégique. Les organisations qui saisissent cette équation se dotent d'un avantage concurrentiel décisif pour les années à venir.
Publié à l'origine sur LinkedIn.